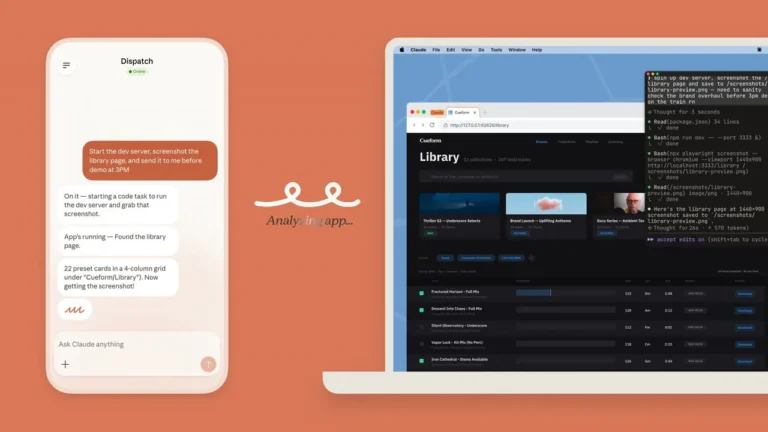
Coraz więcej użytkowników Maca testuje agentów AI nie tylko do pisania tekstu, ale też do pracy na prawdziwych plikach: repozytoriach kodu, notatkach, dokumentach, konfiguracjach i katalogach projektów. To wygodne, bo narzędzie może analizować strukturę folderów, poprawiać pliki i wykonywać zadania bliżej realnego środowiska pracy. Problem zaczyna się wtedy, gdy zakładamy, że „sandbox” automatycznie oznacza pełne bezpieczeństwo. Najnowszy opis badaczy Accomplish AI dotyczący łańcucha SharedRoot w lokalnym trybie Claude Cowork na Macu pokazuje, że granice izolacji warto traktować poważnie i praktycznie, a nie jako abstrakcyjną obietnicę.
Według badaczy, 23 lipca 2026 roku opisano scenariusz, w którym świeża lokalna sesja Claude Cowork z podpiętym folderem była w stanie uzyskać odczyt i zapis poza wskazanym katalogiem. Nie chodzi o prostą sztuczkę w promptach ani o to, że model „postanowił” obejść reguły. Raport opisuje łańcuch zależności technicznych: lokalne wykonanie w linuksowej maszynie wirtualnej, uzyskanie uprawnień roota w gościu przez CVE-2026-46331 w komponencie act_pedit, a następnie dostęp do montowania VirtioFS hosta zapisywalnego dla roota gościa. Celowo nie opisujemy tu instrukcji eksploatacji ani komend, bo dla czytelnika ważniejszy jest praktyczny wniosek: jeśli agent AI działa lokalnie i ma kontakt z systemem plików, konfiguracja izolacji ma znaczenie równie duże jak sam model.
Spis treści
Co właściwie opisuje SharedRoot?
SharedRoot, w ujęciu raportu Accomplish AI, to nazwa łańcucha, który miał pozwolić na wyjście poza granice folderu udostępnionego lokalnej sesji Claude Cowork. Badacze twierdzą, że w kontrolowanej demonstracji świeża sesja z podpiętym katalogiem uzyskała możliwość pracy na plikach znajdujących się poza nim. To brzmi poważnie, ale zakres trzeba opisać precyzyjnie: raport nie potwierdza użycia tej ścieżki poza kontrolowanym testem, a realny zasięg zależy od uprawnień zalogowanego użytkownika macOS.
Nie każdy użytkownik Claude Cowork był w tej samej sytuacji
Ważne jest rozróżnienie między lokalnym wykonywaniem z podpiętym workspace a wykonywaniem w chmurze. Accomplish AI twierdzi, że zgłoszenie zostało zamknięte jako „Informative” oraz że cloud execution jest domyślne, a konkretna lokalna ścieżka ucieczki nie dotyczy tego trybu. To należy traktować jako stan opisany przez badaczy, a nie jako niezależnie potwierdzony komunikat Anthropic w sprawie tego konkretnego raportu. Dla użytkownika Maca praktyczna różnica jest jednak jasna: im bliżej narzędzie działa realnych lokalnych plików i montowań, tym bardziej liczy się to, co dokładnie zostało udostępnione.
Sandbox to nie tylko prompt i dobre zachowanie modelu
Oficjalny tekst Anthropic o containment z 25 maja 2026 roku opisuje Cowork jako produkt używający montowanego workspace, kontroli ścieżek i różnych trybów mountów. Najważniejszy wniosek z tego materiału jest ogólny, ale bardzo przyziemny: ograniczenia środowiskowe są kluczowe. Innymi słowy, bezpieczeństwa nie da się oprzeć wyłącznie na tym, że model „powinien” trzymać się instrukcji. Jeśli agent może dotknąć pliku, wykonać operację lub zobaczyć katalog, to granica techniczna musi być ustawiona poprawnie.
Dlaczego to jest istotne właśnie na Macu?
Mac jest dla wielu osób centrum pracy: kod, dokumenty klientów, klucze SSH, tokeny do API, konfiguracje chmury, zdjęcia, archiwa, katalogi projektów i prywatne notatki często znajdują się w jednym profilu użytkownika. Jeżeli narzędziu AI damy zbyt szeroki dostęp, potencjalny błąd w izolacji może mieć skutki większe niż utrata jednego pliku testowego. Nie oznacza to, że każdy agent AI jest niebezpieczny albo że należy porzucić lokalne narzędzia. Oznacza to, że trzeba przestać traktować katalog domowy jako wygodny „workspace do wszystkiego”.
Najgorszy skrót: podpięcie całego katalogu domowego
Najbardziej praktyczny błąd to udostępnienie agentowi całego katalogu domowego, bo „tak będzie szybciej”. W takim układzie w jednym miejscu znajdują się projekty, konfiguracje aplikacji, katalog .ssh, pliki tymczasowe, dokumenty i dane prywatne. Nawet jeśli normalnie agent ma pracować tylko w jednym repozytorium, szeroki mount zwiększa powierzchnię ryzyka. Dobra praktyka jest prosta: dla sesji AI twórz osobny katalog roboczy i podpinaj wyłącznie pliki potrzebne do konkretnego zadania.
Poświadczenia nie powinny leżeć obok kodu, jeśli nie muszą
Wielu użytkowników trzyma tokeny, klucze i pliki konfiguracyjne blisko projektu, bo tak podpowiadają poradniki lub wygoda. Przy pracy z agentem AI warto to zweryfikować. Jeżeli katalog roboczy zawiera klucze SSH, tokeny do API, prywatne konfiguracje chmury albo pliki .env, to agent z dostępem do tego katalogu potencjalnie może je odczytać. Nie twierdzimy, że SharedRoot automatycznie oznacza wyciek takich danych, ale raport jest dobrym przypomnieniem: sekrety powinny być ograniczone, separowane i rotowane wtedy, gdy istnieje podejrzenie, że mogły zostać narażone.
Co to oznacza dla użytkownika Maca?
Najrozsądniejsze podejście nie polega na panice, tylko na ustawieniu prostych barier. Jeśli korzystasz z lokalnych agentów AI, traktuj je podobnie jak narzędzia deweloperskie z dostępem do plików: użyteczne, ale wymagające higieny uprawnień. Poniższa checklista nie jest oficjalnym zaleceniem Apple ani Anthropic. To ostrożne dobre praktyki wynikające z opisanego problemu i z ogólnych zasad pracy z narzędziami mającymi dostęp do systemu plików.
Checklista przed uruchomieniem lokalnej sesji agenta
- Nie podpinaj całego katalogu domowego, jeśli agent ma pracować tylko w jednym projekcie.
- Utwórz osobny katalog roboczy dla sesji AI i kopiuj do niego tylko potrzebne pliki.
- Nie trzymaj kluczy SSH, tokenów API, prywatnych plików .env i konfiguracji chmury w katalogu, który agent ma analizować, jeśli nie jest to konieczne.
- Rozdziel projekty i konta tam, gdzie to możliwe: inne repozytorium, inny workspace, ograniczone uprawnienia.
- Dawaj agentowi dostęp tylko do folderów koniecznych do wykonania konkretnego zadania.
- Po podejrzanej lokalnej sesji sprawdź, jakie pliki mogły być widoczne, i w razie potrzeby rotuj poświadczenia.
- Jeżeli narzędzie oferuje różne tryby wykonania lub mountowania, świadomie wybierz wariant o najmniejszym potrzebnym dostępie.
Zakres i niepewności: czego nie należy dopowiadać
W tej sprawie łatwo pójść za daleko z interpretacją. Z dostępnych informacji nie wynika, że każdy użytkownik Claude Cowork na Macu został zaatakowany. Nie wynika też, że opisany łańcuch był używany poza kontrolowanym testem. Raport wskazuje na konkretną lokalną ścieżkę techniczną, której zasięg zależy od konfiguracji i uprawnień zalogowanego użytkownika macOS. Równie istotne jest to, że według Accomplish AI ścieżka ta nie dotyczy domyślnego cloud execution, ale to nadal jest twierdzenie badaczy w kontekście ich raportu.
Nie należy również redukować tematu do prostego „AI uciekło z pudełka”. Bardziej trafny opis brzmi: lokalne narzędzie agentowe działało w środowisku, w którym warstwa izolacji i montowania plików okazała się krytyczna. To rozróżnienie ma znaczenie, bo prowadzi do lepszych decyzji użytkownika. Zamiast pytać tylko, czy model jest bezpieczny, trzeba pytać, jakie katalogi widzi, jakie operacje może wykonać, jaki proces ma uprawnienia i czy workspace naprawdę jest ograniczony.
Wartość dodana: jak zmienić sposób pracy z agentami AI
Po pierwsze, warto przyjąć zasadę „minimum danych na sesję”. Jeśli agent ma poprawić jeden skrypt, nie potrzebuje całego archiwum dokumentów. Po drugie, katalog roboczy powinien być traktowany jak strefa przejściowa, a nie jak odbicie całego Maca. Po trzecie, sekrety powinny być poza zasięgiem domyślnego workspace, chyba że zadanie wyraźnie wymaga pracy z nimi. Po czwarte, po zakończeniu pracy dobrze jest przejrzeć zmienione pliki, historię operacji i ewentualne logi narzędzia. Po piąte, jeśli sesja zachowała się nietypowo albo narzędzie miało szerszy dostęp, niż planowano, rotacja tokenów może być tańsza niż późniejsze zastanawianie się, czy coś zostało odczytane.
Dla polskiego użytkownika Apple praktyczny wniosek jest prosty: Mac daje wygodne środowisko do pracy z lokalnymi narzędziami AI, ale wygoda nie powinna oznaczać podpinania wszystkiego naraz. SharedRoot jest dobrym sygnałem ostrzegawczym dla całej kategorii produktów agentowych. Nawet jeśli dana ścieżka była ograniczona do testu i konkretnego trybu lokalnego, zasada pozostaje aktualna: agent AI powinien mieć dostęp tylko do tego, czego naprawdę potrzebuje tu i teraz.
Źródła
- https://appleinsider.com/articles/26/07/27/claude-cowork-can-escape-its-sandbox-rummage-through-all-of-your-files
- https://accomplish.ai/blog/sharedroot-escaping-claude-cowork-sandbox/
- https://www.anthropic.com/engineering/how-we-contain-claude